Les fournisseurs TIC
Un fournisseur TIC est une entreprise qui fournit des services TIC (Technologies de l'Information et de la Communication).
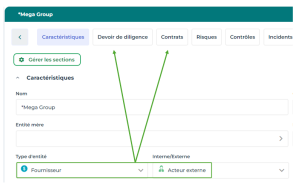
Dans Hopex, un fournisseur (ou prestataire) est une acteur externe de type fournisseur.
Lorsque l'entité est un acteur externe de type "Fournisseur", vous pouvez :
• procéder à une évaluation du fournisseur avec la diligence requise.
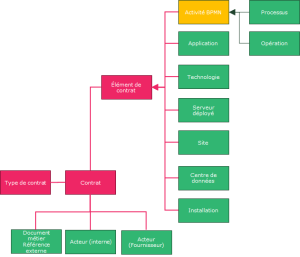
• spécifie les contrats concernant ce fournisseur
Accéder aux fournisseurs TIC
Pour accéder aux fournisseurs TIC :
 Dans la barre de navigation, sélectionnez Environnement > Organisation > Fournisseurs.
 Une hiérarchie de fournisseurs est également disponible via Processus > Par entité > Fournisseurs.
Le dossier "Fournisseurs" est disponible s'il existe au moins un fournisseur dans le référentiel.
Créer un fournisseur TIC
Pour créer un fournisseur TIC :
1. Voir Accéder aux fournisseurs TIC.
2. Cliquez sur Nouveau.
Le fournisseur est créé automatiquement.
Dans les propriétés du fournisseur, vous pouvez remarquer qu'il s'agit d'un acteur externe de type Fournisseur.Spécifier les contrats des fournisseurs
Accéder aux contrats
Pour accéder aux contrats :
Dans la barre de navigation, sélectionnez Environnement > Organisation > Fournisseurs et contrats.Vous pouvez, via des listes spécifiques, accéder :
• à tous les Contrats
• aux Contrats par fournisseur
Pour accéder aux contrats d'un fournisseur TIC :
1. Dans la barre de navigation, sélectionnez Environnement > Organisation > Fournisseurs et contrats > Contrats par fournisseur.
2. Dans la fenêtre de propriétés d'un fournisseur, sélectionnez la page Contrats.
Créer un contrat
Visualiser le statut du contrat
Spécifier les caractéristiques du contrat

Pièces jointes
Évaluer les fournisseurs TIC
Évaluer unitairement un fournisseur TIC
Pour évaluer unitairement un fournisseur TIC :
1. Dans les propriétés d'un fournisseur, sélectionnez la page Devoir de diligence.
2. Cliquez sur Nouvelle évaluation.
3. Modifiez éventuellement la Date.
4. Spécifiez si le fournisseur est :
• Conforme
Un fournisseur dit "conforme" est un fournisseur conforme aux exigences de cybersécurité. Il peut être considéré comme un partenaire privilégié, fiable et sûr.• Potentiel
Un fournisseur dit "potentiel" a passé le processus de diligence avec succès mais doit s'améliorer ou être surveillé pour remplir complètement les exigences de cybersécurité. Il peut être considéré comme un partenaire prometteur, mais doit fournir des efforts supplémentaires pour s'améliorer en matière de cybersécurité.• Critique
Un fournisseur dit "critique" présente des vulnérabilités ou risques importants en matière de cybersécurité. Il peut être considéré pour certains types de services ou collaborations à condition que des mesures d'atténuation appropriées soient mises en œuvre. Une attention et une surveillance particulières sont exigées en raison des risques sous-jacents.• Non conforme
Un fournisseur dit "non conforme" ne remplit pas les exigences minimales de cybersécurité et représente un risque élevé pour la sécurité des données et opérations. Il peut s'avérer nécessaire de l'éviter ou de mettre un terme à la collaboration avec ce fournisseur en raison du risque élevé de non-conformité et de l'atteinte potentielle à la sécurité globale de l'organisation.5. Cliquez sur OK.
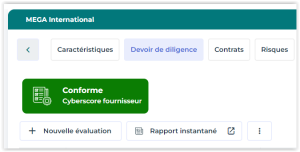
La notation du fournisseur apparaît. Toutes les évaluations apparaissent sous forme de liste.
Le dernier Cyberscore fournisseur apparaît en haut de la page.
Évaluer simultanément plusieurs fournisseurs TIC
Pour évaluer de manière simultanée plusieurs fournisseurs TIC :
1. Dans le menu de navigation, cliquez sur Évaluation > Évaluation directe > Diligence multiple.
2. Cliquez sur Nouvelle évaluation.
3. Sélectionnez un fournisseur dans l'arborescence qui apparaît et cliquez sur OK.
4. Cliquez sur chaque fournisseur (contexte) et évaluez le Cyberscore fournisseur.
5. Cliquez sur Soumettre.
Évaluer les fournisseurs TIC via des campagnes
Vous pouvez également évaluer les fournisseurs TIC via des campagnes d'évaluation.
Un modèle d'évaluation "Devoir de diligence" est disponible.
Pour lancer une campagne d'évaluation, voir Lancer une campagne d'évaluation